桌面本地AI智能体部署选型与安全配置完整实战指南
OpenClaw、DeskClaw、Loomy等桌面本地智能体工具陆续增多,很多开发者直接下载就开启全部权限,让AI自由操控电脑文件、软件、浏览器。
桌面Agent拥有读写本地文件、启动程序、访问网页的能力,配置不当会带来文件泄露、误删除、恶意指令执行风险。
本文AI铺子梳理主流桌面Agent产品差异,讲解硬件选型、权限安全配置、沙箱隔离方案,给出落地实操流程与FAQ。
一、什么是桌面本地优先AI智能体
桌面本地Agent,指运行在个人电脑上的AI助手,可以接收自然语言指令,完成打开软件、读写本地文档、检索网页、批量处理文件等操作。
分为两类架构:
本地模型推理:大模型权重跑在本机硬件,数据全部不出电脑;
本地Agent外壳+云端大模型API:控制逻辑跑本机,思考推理调用外部API,文件操作在本地完成。
重点提醒:哪怕是外壳本地运行,如果接入云端API,对话提示词会上传给大模型服务商。
主流桌面Agent产品横向对比
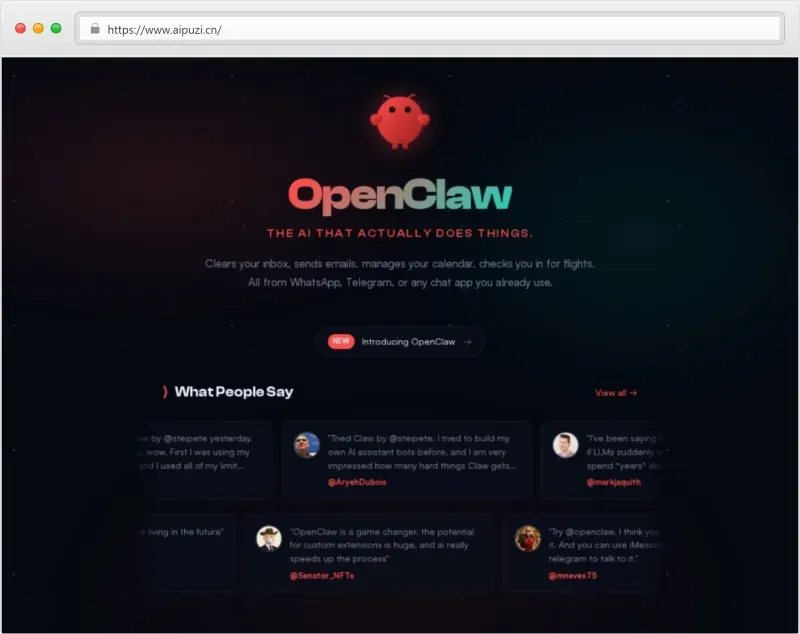
| 对比项 | OpenClaw | DeskClaw | Loomy | QoderWork |
|---|---|---|---|---|
| 运行架构 | 本地外壳,支持本地/云端模型 | OpenClaw衍生桌面伴侣 | 讯飞桌面Agent | 阿里桌面智能工作台 |
| 模型支持 | Ollama/vLLM/各类云端API | 复用OpenClaw模型生态 | 优先讯飞系列模型 | 通义系列+兼容OpenAI接口 |
| 文件系统访问 | 完整本地文件读写权限 | 有限文件权限,侧重桌面交互 | 受控目录访问 | 可配置授权目录沙箱 |
| 浏览器自动化 | 支持网页操作 | 轻量网页能力 | 有限网页能力 | 完整浏览器自动化 |
| 是否开源 | 核心仓库开源 | 部分组件开源 | 闭源商业软件 | 闭源商业软件 |
| 适合人群 | 技术爱好者、开发者 | 普通非技术用户 | 普通办公用户 | 企业办公、个人生产力 |
二、硬件资源选型参考
本地跑大模型(完全离线模式)
最低配置:16GB显存显卡,7B‑14B量化权重,适合简单文件处理任务;
推荐配置:24GB及以上显存显卡,27B级别量化权重,可以处理复杂规划、多步骤任务;
内存:系统内存不低于32GB,防止本地模型推理内存溢出。
注意:本地硬件不足,不建议强行离线运行,改用本地Agent外壳搭配云端API,稳定性会好很多。
云端API模式(外壳本地运行)
硬件门槛很低,普通办公笔记本就可以跑Agent外壳程序。
风险点:指令、文件片段会随提示词上传给API服务商,敏感文档不建议直接交给云端模型。
三、生产使用关键安全配置(必做)
很多用户直接开启“全部文件访问权限”,Agent一旦规划出错,会出现删除文档、修改系统配置的事故。下面是必做安全配置清单。
1. 严格限定授权访问目录
不要授予全盘读写权限,只给Agent指定工作文件夹。
只允许它读写./agent‑workspace这一个目录,系统目录、桌面、私人文档全部拒绝访问。
即便AI收到恶意诱导指令,也只能在隔离目录内操作,不会破坏其他资料。
2. 高危操作强制人工确认
文件删除、覆盖文件、修改系统设置、运行shell脚本,必须开启人工确认弹窗,禁止Agent自动执行高危动作。
很多Agent默认设置是自动执行,务必手动关闭自动高危执行。
3. 区分只读模式与执行模式
大部分桌面Agent一般都有两种模式:
只读模式:仅读取文件、检索信息,不会修改任何磁盘内容,适合日常查询、文档阅读;
执行模式:允许新增、修改、删除文件,执行系统命令,做批量处理任务时才临时开启。
日常使用优先保持只读模式,需要修改文件的时候再手动切换执行模式。
4. 敏感业务不使用云端API模式
如果文档包含客户信息、内部机密,不要使用调用外部云端大模型的Agent外壳。
要么本地离线跑权重,要么直接不使用Agent处理敏感资料。
5. 做好工作目录定期备份
Agent批量处理文件之前,提前对工作目录做备份。遇到AI误操作,可以快速回滚文件。
四、3种真实落地使用场景
场景1:个人开发者,本地做文件批量整理、代码处理
推荐选型:OpenClaw + Ollama本地模型。
安全配置:限定单独工作目录,文件删除、shell命令全部人工确认,日常默认只读模式。
适合:批量重命名文档、解析日志、简单代码脚本生成。
场景2:普通办公用户,文档总结、信息搜集,不想折腾本地模型
推荐选型:DeskClaw / Loomy,搭配云端API。
安全配置:不要导入合同、隐私资料,只处理公开非敏感文档;高危操作开启确认弹窗。
场景3:企业办公环境,多人使用桌面Agent
推荐选型:QoderWork这类具备完整沙箱审计的商业版本。
安全配置:管理员统一管控授权目录,所有Agent操作留存审计日志,禁止访问企业核心业务目录。
五、高频踩坑清单
直接授予全盘文件读写权限
Agent规划逻辑存在缺陷,可能误删桌面重要文档,一定要约束访问目录。高危操作关闭人工确认,全自动运行
网上很多教程教关闭确认弹窗实现“完全自动干活”,普通用户不建议照抄,误操作代价很高。拿着云端API模式处理涉密、隐私文档
文件片段会被打包进prompt发送给大模型服务商,存在信息泄露风险。硬件不足强行跑本地大模型
显存内存不足,模型输出乱码、规划逻辑崩坏,Agent做出不可预期操作。硬件不够优先选云端API模式。直接从第三方非官方渠道下载Agent安装包
第三方修改版本可能植入恶意逻辑,优先从项目GitHub Release、官方网站获取程序。
FAQ
Q:本地优先桌面Agent,就代表数据完全不会上传外网吗?
不是。“本地优先”不等于完全离线;如果配置了云端API,提示词和文件片段依旧会外发;只有模型推理也跑本机,才能做到数据不出本机。
Q:普通Windows笔记本没有独立显卡,可以跑桌面本地Agent吗?
可以,Agent外壳程序可以运行;但是本地大模型推理会很慢,建议搭配云端API接口使用。
Q:Agent人工确认弹窗很烦,可以彻底关掉吗?
技术上可以关闭,但强烈不建议普通用户关闭;只有测试环境、隔离虚拟机内才适合全自动执行。
Q:桌面智能体会不会自主越权访问没有授权的文件夹?
Agent本身受程序权限控制,正常不会越过配置的目录限制;但大模型规划逻辑出错,可能会尝试请求访问未授权路径,程序层面会拦截拒绝。
一句话总结:桌面本地AI智能体提升办公效率,但必须做好目录授权、高危操作人工确认;区分只读/执行模式,敏感资料尽量避免使用云端API模式。
版权及免责申明:本文由@AI铺子原创发布。该文章观点仅代表作者本人,不代表本站立场。本站不承担任何相关法律责任。
如若转载,请注明出处:https://www.aipuzi.cn/ai-tutorial/desktop-local-agent-deploy-security-guide.html